
Ponad 80% wycieków danych w firmach wynika z nieświadomego błędu człowieka, podaje Krajowy Instytut Cyberbezpieczeństwa. Dlatego szkolenia z cyberbezpieczeństwa dla pracowników biurowych koncentrują się na sytuacjach z codziennej pracy: podejrzanych wiadomościach, niebezpiecznych załącznikach i ochronie informacji. Ich wyróżnikiem jest praktyczne przygotowanie do rozpoznania zagrożenia i właściwej reakcji, bez konieczności posiadania wiedzy informatycznej.
Wiadomość od rzekomego kontrahenta, link do fałszywej strony czy plik uruchamiający ransomware mogą trafić do każdej osoby korzystającej ze służbowej poczty i komputera. Bezpieczeństwo cyfrowe to nie tylko zadanie działu IT, bo znaczenie mają także codzienne decyzje pracowników. Dobrze zaplanowane szkolenia z cyberbezpieczeństwa dla pracowników biurowych pomagają uporządkować zasady i przełożyć je na konkretne zachowania.
W tym artykule poznasz typowe cyberataki wymierzone w pracowników biurowych, dowiesz się, jak rozpoznać phishing i co zrobić po zauważeniu incydentu. Wyjaśniamy też, jakie zagadnienia powinno obejmować szkolenie: od bezpiecznego zarządzania hasłami i ochrony danych po zgłaszanie podejrzanych zdarzeń. Dzięki temu łatwiej ocenisz potrzeby zespołu i wybierzesz formę nauki dopasowaną do jego obowiązków.
Najważniejsze wnioski
- Ustal proste zasady korzystania z poczty służbowej, by ograniczyć ryzyko kliknięcia w niebezpieczny odnośnik lub otwarcia podejrzanego załącznika.
- Naucz się rozpoznawać próby wyłudzenia informacji, które wykorzystują presję, autorytet lub zaufanie do nadawcy.
- Po zauważeniu incydentu nie działaj pochopnie: zabezpiecz informacje o zdarzeniu i zgłoś je właściwej osobie w firmie.
- Poznaj różnice między typowymi cyberatakami, aby lepiej ocenić, z jakim zagrożeniem możesz mieć do czynienia.
- Sprawdź, jak ustrukturyzowana nauka online może pomóc rozwijać kompetencje cyfrowe i uporządkować kolejne etapy nauki.
Szkolenia z cyberbezpieczeństwa dla pracowników nietechnicznych - jak możemy Wam pomóc?
Skuteczne szkolenie przekłada zasady bezpieczeństwa na codzienną pracę. Powinno obejmować pocztę, hasła, dane i firmowe procedury.
Bezpieczne korzystanie z poczty elektronicznej
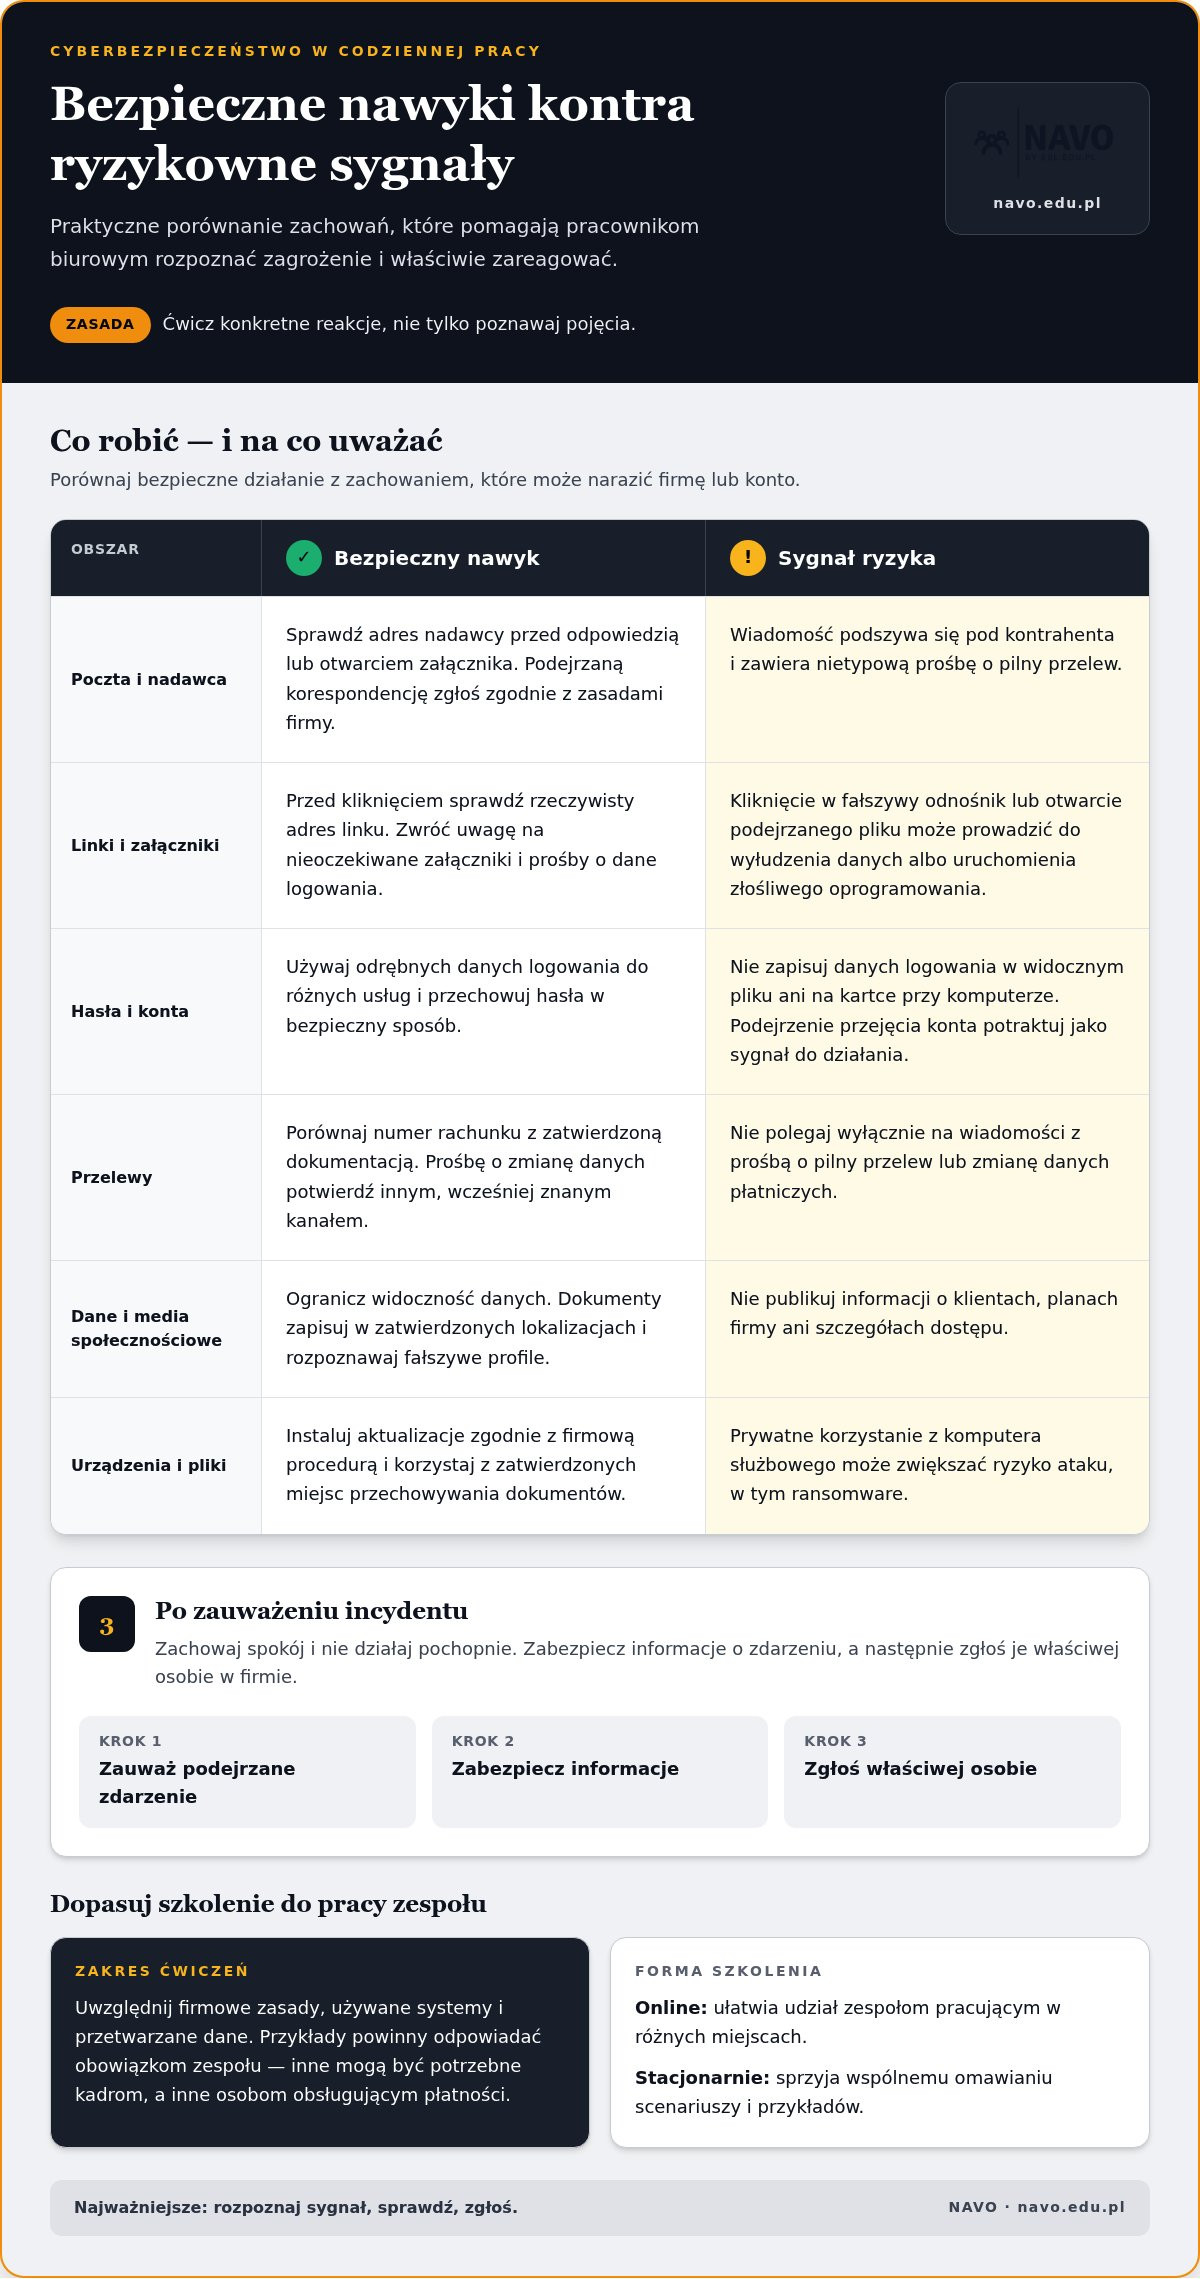
Przed odpowiedzią na wiadomość lub otwarciem załącznika pracownik powinien sprawdzić adres nadawcy. Wiadomość podszywająca się pod kontrahenta może zawierać nietypową prośbę o pilny przelew. Szkolenie powinno uczyć rozpoznawania takich sygnałów i bezpiecznego zgłaszania podejrzanej korespondencji. Przed kliknięciem linku warto sprawdzić jego rzeczywisty adres.
Wybierając szkolenie, sprawdź, czy zawiera przykłady podejrzanych wiadomości i uczy, jak reagować na próbę phishingu. Program powinien omawiać załączniki, linki oraz nieoczekiwane prośby o dane logowania.
Tworzenie i używanie bezpiecznych haseł
Podstawą bezpiecznego zarządzania hasłami jest używanie odrębnych danych logowania do różnych usług. Dzięki temu poznanie hasła do jednego konta nie daje od razu dostępu do pozostałych. Warto omówić też bezpieczne przechowywanie haseł i zasady korzystania z firmowych narzędzi. Nie zapisuj danych logowania w widocznym pliku ani na kartce przy komputerze.
Oceniając program, sprawdź, czy pokazuje konkretne przykłady bezpiecznych i ryzykownych nawyków. Pracownicy powinni wiedzieć, jak postąpić, gdy podejrzewają przejęcie konta.
Szkolenia dopasowane do potrzeb firmy
Szkolenie dopasowane do firmy można oprzeć na jej zasadach bezpieczeństwa i scenariuszach związanych z obowiązkami zespołu. Innych przykładów potrzebuje dział kadr, a innych pracownicy obsługujący płatności. Przed wyborem zakresu ustal, z jakimi systemami pracownicy mają kontakt i jakie dane przetwarzają. Dzięki temu ćwiczenia dotyczą rzeczywistych zadań, a nie tylko ogólnych definicji.
W formule online łatwiej zebrać rozproszony zespół. Spotkanie stacjonarne może lepiej pasować do wspólnego omawiania scenariuszy. Wybór zależy od lokalizacji, organizacji pracy i rodzaju ćwiczeń.
Bezpieczeństwo bankowości i mediów społecznościowych
Pracownik wykonujący przelew powinien porównać numer rachunku z zatwierdzoną dokumentacją. Prośbę o zmianę danych warto potwierdzić innym, wcześniej znanym kanałem. W mediach społecznościowych nie publikuj informacji o klientach, planach firmy ani szczegółach dostępu. Szkolenie powinno uczyć ograniczania widoczności danych i rozpoznawania fałszywych profili.
Program powinien też omawiać bezpieczne przechowywanie danych i aktualizowanie oprogramowania. Zapisuj dokumenty w zatwierdzonych lokalizacjach, a aktualizacje instaluj zgodnie z firmową procedurą. Prywatne korzystanie z komputera służbowego może zwiększać ryzyko ataku, w tym ransomware.
Jak wybrać szkolenie z cyberbezpieczeństwa dla pracowników biurowych? Dopasuj zakres do obowiązków, firmowych procedur i typowych zagrożeń. Sprawdź, czy uczestnicy ćwiczą konkretne reakcje, a nie tylko poznają pojęcia.
Szkolenie stacjonarne czy online z cyberbezpieczeństwa, co wybrać dla firmy? Szkolenie online ułatwia udział zespołom pracującym w różnych miejscach. Spotkanie stacjonarne sprzyja wspólnym ćwiczeniom i omawianiu przykładów z firmy.
Czy polskie przepisy wymagają szkoleń z cyberbezpieczeństwa dla pracowników? Regularne szkolenia kadr są wskazane w kontekście regulacji takich jak NIS 2. Zakres obowiązków zależy od rodzaju organizacji i regulacji, które ją obejmują.
Ile kosztują szkolenia z cyberbezpieczeństwa dla firm w Polsce? Cena zależy od zakresu, formy, liczby uczestników i stopnia dopasowania materiału. Jest podawana po zapytaniu o wycenę.
Jakie tematy obejmują szkolenia? Zwykle dotyczą poczty, haseł, ochrony danych, mediów społecznościowych, phishingu, ransomware i zgłaszania incydentów.
Jak długo trwa szkolenie? Czas zależy od zakresu, poziomu uczestników i formy zajęć. Krótszy program może skupiać się na podstawach, a szerszy obejmować ćwiczenia i procedury firmy.
Jak mierzyć skuteczność szkolenia? Sprawdź wyniki krótkiego testu i reakcje uczestników w ćwiczeniach. Obserwuj też, czy pracownicy zgłaszają podejrzane wiadomości zgodnie z procedurą.
Jak często odnawiać szkolenia? Powtarzaj je po zmianie procedur, narzędzi lub rodzaju zagrożeń. Nowi pracownicy powinni poznać zasady, zanim zaczną samodzielnie korzystać z systemów.
Jakie firmy szkoleniowe oferują cyberbezpieczeństwo dla pracowników w Polsce? Szukaj programów dla osób nietechnicznych, które łączą przykłady ataków z praktycznymi zasadami reagowania. Porównaj zakres, formę ćwiczeń i sposób sprawdzania wiedzy.
Socjotechnika i wyłudzanie informacji
Socjotechnika wykorzystuje zaufanie, pośpiech lub ciekawość, aby skłonić pracownika do działania. Rozpoznanie techniki ataku pomaga go zatrzymać, zanim dojdzie do ujawnienia danych lub uruchomienia złośliwego pliku.
Formy socjotechniki i wyłudzania informacji
Socjotechnika może przybrać postać wiadomości od rzekomego przełożonego, telefonu od „pomocy technicznej” albo fałszywej strony logowania. Malware to złośliwe oprogramowanie, które może trafić na urządzenie przez pobrany plik lub niebezpieczny link. Przykład: faktura od nieznanego nadawcy zawiera plik, którego otwarcie uruchamia szkodliwy kod.
Pharming przekierowuje użytkownika na fałszywą stronę, nawet gdy wpisuje on właściwy adres. Spoofing polega na podszywaniu się pod zaufany adres, numer lub tożsamość. Szkolenie powinno wyjaśniać te różnice na praktycznych przykładach. Uczestnik uczy się sprawdzać nadawcę, adres strony i kontekst prośby.
Warto analizować również sytuacje, w których prośba wydaje się znajoma. Wiadomość może zawierać nazwisko współpracownika, logo firmy albo naśladować sposób komunikacji przełożonego. Sam wygląd nie potwierdza jej autentyczności. Zanim pracownik prześle plik lub dane, powinien potwierdzić nietypową prośbę innym kanałem.
Phishing i ataki socjotechniczne
Phishing często zaczyna się od wiadomości z pilnym poleceniem, na przykład „odblokuj konto” albo „sprawdź dokument”. Link może prowadzić do strony łudząco podobnej do firmowego panelu logowania. Po wpisaniu hasła przestępcy mogą próbować przejąć konto i wykorzystać je do kolejnych ataków.
Inne ataki wykorzystują załączniki, kody QR lub rozmowy telefoniczne. Dzwoniący może podawać się za dostawcę i prosić o instalację aplikacji albo udostępnienie ekranu. Nie instaluj programów na służbowym sprzęcie na podstawie takiej prośby. Zakończ rozmowę i skontaktuj się z pomocą techniczną znanym kanałem.
Oceniając program szkolenia, sprawdź, czy uczestnicy ćwiczą rozpoznawanie zagrożeń w różnych kanałach kontaktu. Powinni umieć przerwać działanie, zachować podejrzaną wiadomość i zgłosić ją zgodnie z procedurą. Ćwiczenia mogą obejmować e-mail, SMS i fałszywy formularz w aplikacji.
Ochrona przed kradzieżą tożsamości
Wyłudzone dane logowania mogą posłużyć do podszywania się pod pracownika. Z przejętego konta napastnik może wysłać współpracownikom wiarygodnie wyglądającą prośbę o dokument. Nie przekazuj haseł ani kodów autoryzacyjnych przez e-mail, telefon czy komunikator. Nie zatwierdzaj też powiadomienia o logowaniu, którego samodzielnie nie rozpocząłeś.
W mediach społecznościowych ograniczaj publikowanie informacji o stanowisku, projektach i używanych narzędziach. Takie szczegóły mogą pomóc napastnikom ułożyć przekonującą wiadomość. Zanim odpowiesz na prośbę o dane, niezależnie zweryfikuj tożsamość nadawcy.
Jeśli podejrzewasz kradzież tożsamości, zgłoś sprawę wskazanej osobie w firmie i podaj konkretne informacje: treść kontaktu, nazwę konta oraz podjęte działania. Nie usuwaj wiadomości przed zgłoszeniem. Taki opis ułatwia ocenę, czy zagrożone są kolejne konta lub urządzenia.
W mediach społecznościowych i aplikacjach służbowych pracownicy biurowi powinni ostrożnie udostępniać poufne informacje. Szkolenie z cyberhigieny prowadzi wykładowca, który zajmuje się ochroną informacji niejawnych, biznesowych i osobowych od piętnastu lat. Materiał powinien być zrozumiały także dla osób bez doświadczenia w branży IT i znajomości specjalistycznego języka, aby każdy mógł rozpoznać ryzykowną prośbę i wiedział, jak na nią zareagować.
Szkolenia otwarte z cyberbezpieczeństwa organizowane są zazwyczaj dwa razy w roku, przed wakacjami i po wakacjach. Szkolenia informatyczne w Polsce mogą być zwolnione z VAT, gdy mają charakter kształcenia lub przekwalifikowania zawodowego. Szkolenia dla kadry zarządzającej obejmują zagadnienia dyrektywy NIS2, RODO oraz korzyści z wdrożenia Systemu Zarządzania Bezpieczeństwem Informacji lub certyfikacji ISO 27001. Dzięki temu zakres szkolenia można dopasować do roli uczestników i ich zadań.
Reagowanie na incydenty i planowanie działań kryzysowych
Podczas incydentu liczy się szybka i uporządkowana reakcja. Pracownik powinien wiedzieć, co przerwać, komu zgłosić zdarzenie i jakie informacje zachować.
Reagowanie na incydenty cyberbezpieczeństwa
Jeśli podejrzany plik uruchomił się na komputerze, przerwij pracę i nie usuwaj samodzielnie śladów. Zgłoś zdarzenie zgodnie z firmową procedurą, podając nazwę pliku, czas i widoczny komunikat. Nie podłączaj kolejnych urządzeń ani nośników. Takie działanie ogranicza ryzyko dalszych zmian na urządzeniu i ułatwia ocenę incydentu.
Plan reakcji powinien jasno określać role. Pracownik zgłasza zdarzenie, a wyznaczona osoba przekazuje je do zespołu bezpieczeństwa lub działu IT. Zespół ustala, które konta, dane i urządzenia trzeba sprawdzić. Warto przećwiczyć scenariusz, w którym ransomware blokuje dostęp do dokumentów.
- Zatrzymaj działanie. Nie otwieraj ponownie podejrzanego pliku ani odnośnika.
- Zapisz obserwacje. Zanotuj treść komunikatu, nazwę nadawcy i wykonane czynności.
- Zgłoś zdarzenie. Użyj wskazanego kanału, na przykład firmowego numeru pomocy.
- Postępuj według instrukcji. Nie uruchamiaj ponownie komputera bez polecenia zespołu IT.
Ćwiczenie powinno uwzględniać także niedostępność poczty lub internetu. Pracownik musi znać alternatywny sposób zgłoszenia zdarzenia, gdy firmowe aplikacje nie działają. Plan kryzysowy określa, kto koordynuje komunikację i jak przekazywać ważne informacje bez korzystania z zagrożonych systemów. Jasny podział obowiązków chroni dane i ogranicza ryzyko sprzecznych działań.
Zgłaszanie podejrzanych zachowań
Zgłaszaj nie tylko potwierdzone ataki, lecz także nietypowe logowanie, nieoczekiwane okno programu albo wiadomość podszywającą się pod współpracownika. Podaj godzinę, nazwę aplikacji i zauważone zmiany. Nie przesyłaj dalej podejrzanego załącznika, nawet jeśli proszą o to inni pracownicy.
Kompleksowe szkolenia z cyberbezpieczeństwa dla pracowników biurowych powinny wyjaśniać, gdzie zgłaszać incydenty i jakie informacje przekazać. Na przykład, gdy pracownik otrzyma pilną prośbę o zmianę danych dostawcy, powinien zgłosić ją wskazanej osobie, zamiast odpowiadać bez weryfikacji. Zgłoszenia pomagają zespołowi rozpoznać podobne próby wymierzone w innych pracowników.
Procedurę warto przećwiczyć z pracownikami różnych działów. Kadry mogą otrzymać wiadomość z rzekomym dokumentem pracowniczym, a księgowość prośbę o zmianę rachunku. Po ćwiczeniu omówcie, czy uczestnicy rozpoznali sygnały ostrzegawcze, wybrali właściwy kanał zgłoszenia i przekazali potrzebne informacje. Wyniki pokażą, które instrukcje warto doprecyzować i które elementy wymagają dopracowania.
Wnioski z takiego sprawdzenia można wykorzystać do przypomnienia pracownikom, komu przekazać zgłoszenie, jak opisać zauważone zachowanie i czego nie robić z podejrzaną wiadomością. Pracownicy biurowi powinni zgłaszać podejrzane zachowania i incydenty związane z bezpieczeństwem IT odpowiednim osobom w firmie. Ważne, by wiedzieli, że zgłoszenie jest właściwym krokiem także wtedy, gdy nie mają pewności, czy doszło do ataku. Warto sprawdzić, czy potrafią wskazać właściwy kanał i przekazać potrzebne obserwacje, zamiast przesyłać podejrzany załącznik dalej.
Plan działania na wypadek incydentu powinien być dostępny także wtedy, gdy służbowy komputer nie działa. Pracownicy muszą znać osobę kontaktową i alternatywny kanał komunikacji. Warto określić, kto informuje kierownictwo, zabezpiecza dane i przekazuje instrukcje zespołowi. Dzięki temu reakcja nie zależy od improwizacji jednej osoby.
Po szkoleniu uczestnicy powinni rozumieć zagrożenia i wiedzieć, jak na nie reagować. Ćwiczenie może sprawdzać rozpoznawanie sygnałów, wybór właściwego sposobu zgłoszenia i stosowanie się do instrukcji. Uczestnicy powinni też wiedzieć, co zrobić, gdy poczta lub internet są niedostępne, oraz znać alternatywny sposób kontaktu. Omówienie ćwiczenia pozwala przypomnieć podział obowiązków, wymagane informacje i działania, których należy unikać. Dzięki temu pracownicy różnych działów mogą przećwiczyć wspólną procedurę i utrwalić właściwą reakcję na podejrzane zachowania.
Rozpoznawanie phishingu, ransomware i innych zagrożeń
Rozpoznawanie zagrożenia zaczyna się od oceny całej sytuacji, a nie samej wiadomości. Pracownik powinien umieć powiązać nietypową prośbę lub działanie programu z możliwymi skutkami dla organizacji.
Rozpoznawanie phishingu i inżynierii społecznej
Phishing może naśladować proces dobrze znany z codziennej pracy. Przykładem jest prośba o ponowne zalogowanie do narzędzia używanego w organizacji. Zwróć uwagę na niezgodną domenę, nietypowy ton i żądanie poufnych danych. Inżynieria społeczna często wywiera presję za pomocą słów takich jak „natychmiast”, odwołania do autorytetu nadawcy lub pozornej poufności sprawy.
Podczas szkolenia warto analizować różne rodzaje komunikatów, nie tylko wiadomości e-mail. Oszust może kontaktować się telefonicznie, przez komunikator lub formularz. Uczestnik powinien wskazać, co budzi podejrzenie i jak bezpiecznie przerwać działanie. Wiarygodny wygląd komunikatu nie potwierdza tożsamości nadawcy.
Praktyczne ćwiczenie może polegać na porównaniu dwóch próśb o dostęp. Jedna jest zgodna ze znanym procesem, druga wymaga pominięcia zatwierdzenia. Pracownik wskazuje różnice i wybiera właściwy sposób zgłoszenia.
Rozpoznawanie malware i ransomware
Złośliwe oprogramowanie może uruchomić się po otwarciu nieznanego programu, dokumentu lub instalatora. Niepokojące sygnały to samoczynnie otwierające się okna, zmienione ustawienia i komunikaty o zablokowanych plikach. Ransomware może zaszyfrować dokumenty i żądać zapłaty za ich odzyskanie. Pracownik nie powinien samodzielnie usuwać plików ani negocjować z napastnikiem.
Szkolenie powinno uczyć rozpoznawania zmian w działaniu komputera. Jeśli pliki nagle przestają się otwierać, przerwij pracę i zgłoś incydent. Nie podłączaj kolejnych nośników, ponieważ mogą uzyskać dostęp do danych z urządzenia. Właściwa procedura pomaga zespołowi ograniczyć rozprzestrzenianie się zagrożenia.
Omówcie także bezpieczne przechowywanie dokumentów. Plik roboczy powinien znajdować się w zatwierdzonej lokalizacji, a nie w przypadkowym katalogu czy prywatnej aplikacji. Pracownicy muszą wiedzieć, które kopie zapasowe i miejsca przechowywania należą do firmowego procesu.
Złośliwe linki i spam
Spam może być niechcianą reklamą, ale może też zawierać odnośnik do szkodliwej strony. Złośliwy link może przypominać adres używanej usługi, a mimo to prowadzić do innej domeny. Przed jego otwarciem sprawdź cały adres i zastanów się, czy wiadomość pasuje do bieżącej sprawy.
Nie ufaj wiadomości tylko dlatego, że trafiła do służbowej skrzynki. Filtry nie wykrywają każdego nowego wariantu ataku. Podejrzaną korespondencję zgłoś zgodnie z procedurą, zamiast przesyłać ją współpracownikom. Dobre szkolenie pokazuje, jak zgłaszać wiadomości bez otwierania załączników.
- Sprawdź kontekst. Czy oczekujesz dokumentu lub powiadomienia?
- Oceń adres. Czy domena odpowiada znanej organizacji?
- Zatrzymaj działanie. Nie wpisuj danych po otwarciu podejrzanej strony.
- Zgłoś wiadomość. Przekaż ją właściwym osobom w firmie.
Ćwiczenia pomagają utrwalić właściwą reakcję. Zespół może analizować przykłady wiadomości, ekranów logowania i komunikatów systemowych. Po ćwiczeniu omówcie, które sygnały zostały zauważone i dlaczego. Taki przegląd pokazuje, czy uczestnicy rozpoznają zagrożenia w różnych kanałach.
Rodzaje cyberataków na pracowników biurowych
Ataki na pracowników biurowych nie ograniczają się do podejrzanych wiadomości e-mail. Mogą wykorzystywać zaufanie do współpracowników, dostęp do firmowych programów lub codzienne przyzwyczajenia. Znajomość metod działania napastników ułatwia wybór właściwej reakcji.
Jednym z zagrożeń jest podszywanie się pod osobę uprawnioną. Pracownik może otrzymać pilną prośbę o przelew, zmianę rachunku dostawcy albo przesłanie pliku. Nadawca może posługiwać się nazwą stanowiska i znać wewnętrzne procesy. Przed wykonaniem polecenia potwierdź je innym, znanym kanałem.
Innym zagrożeniem jest przejęcie konta i wykorzystanie go do kolejnych ataków. Wiadomości wysłane z prawdziwego adresu współpracownika mogą wyglądać wiarygodnie. Zwróć uwagę na nietypową prośbę, brak zwykłego kontekstu lub zmianę sposobu komunikacji. Znane nazwisko samo w sobie nie oznacza, że polecenie jest bezpieczne.
- Podszywanie się pod firmę lub pracownika: napastnik naśladuje styl korespondencji i prosi o poufne dane.
- Przejęcie danych logowania: fałszywy panel zachęca do wpisania hasła, a potem napastnik próbuje użyć konta.
- Złośliwe oprogramowanie: program lub dokument może uruchomić szkodliwe działanie po otwarciu.
- Atak przez nośnik: nieznany pendrive może zawierać pliki prowadzące do infekcji komputera.
- Wyłudzenie danych osobowych: spreparowany formularz może zbierać informacje o pracownikach lub klientach.
Nie każdy atak zaczyna się od wiadomości e-mail. Fałszywa strona może pojawić się podczas wyszukiwania narzędzia, a zainfekowany plik może trafić do wspólnego folderu. Ryzyko rośnie, gdy pracownik instaluje program bez uzgodnienia lub używa prywatnego urządzenia do zadań służbowych. Dlatego warto znać firmowe zasady korzystania z aplikacji i sprzętu.
Atak może wykorzystywać także informacje dostępne publicznie. Szczegóły dotyczące projektów, stanowisk i dostawców pomagają stworzyć przekonującą wiadomość. Ograniczaj publikowanie danych służbowych w mediach społecznościowych. Przed wysłaniem pliku sprawdź, czy odbiorca rzeczywiście potrzebuje zawartych w nim informacji.
Sama znajomość nazw ataków nie wystarczy, by zbudować świadomość zagrożeń. Ćwicz rozpoznawanie sygnałów i wybór kolejnych kroków: przerwij działanie, zachowaj podejrzaną wiadomość i zgłoś ją firmowym kanałem. Po ćwiczeniu omówcie, które szczegóły wzbudziły podejrzenia. Dzięki temu zespół lepiej przygotuje się na różne metody ataku, także te wykorzystujące codzienne procesy.
Uporządkuj wiedzę i rozwijaj kompetencje cyfrowe dzięki nauce online o cyberbezpieczeństwie.
NAVO: Certyfikowane Kursy Online
NAVO porządkuje dalszą naukę dzięki Certyfikowanym Kursom Online. To dobry krok, jeśli chcesz rozwijać kompetencje cyfrowe w uporządkowany sposób i uzupełniać wiedzę przydatną w pracy biurowej. Ścieżki Rozwoju pomagają zaplanować kolejne etapy nauki, a Symulator Kariery wspiera wybór kierunku zawodowego. Po ukończeniu kursu możesz uzyskać certyfikat, którego autentyczność można sprawdzić przez Weryfikację Certyfikatów. Wybierz kurs związany z codziennymi zadaniami i własnym planem rozwoju. Potraktuj naukę jako element budowania kompetencji, a nie jednorazowe działanie. Rozpocznij naukę od kursu dopasowanego do swoich celów.
Zamień wiedzę w kolejny krok zawodowy
Cyberbezpieczeństwo staje się częścią codziennych kompetencji, gdy pracownicy stosują zasady bezpieczeństwa w swoich zadaniach. Potraktuj szkolenia z cyberbezpieczeństwa dla pracowników biurowych jako początek dalszego rozwoju, a nie jednorazowe działanie. NAVO udostępnia Certyfikowane Kursy Online, które pomagają rozwijać wiedzę w uporządkowanej formule. Ścieżki Rozwoju wspierają planowanie nauki, a Symulator Kariery pozwala przyjrzeć się możliwym kierunkom zawodowym. Wybierz obszar zgodny z Twoimi celami i zdecyduj, jak rozwijać kompetencje przydatne w pracy.
Jeśli chcesz poznać możliwości nauki i wybrać dalszy kierunek, skontaktuj się z NAVO. Każdy świadomie zaplanowany krok pomaga budować pewność w cyfrowym środowisku pracy.
Często zadawane pytania
Co wyróżnia ten typ szkoleń?
Takie szkolenia koncentrują się na decyzjach podejmowanych podczas zwykłych zadań biurowych, a nie na technicznej konfiguracji systemów. Uczestnik analizuje sytuacje takie jak współdzielony dokument z nieoczekiwanym dostępem, zaproszenie do kalendarza od nieznanej osoby czy prośba o pilne zatwierdzenie faktury. Dzięki temu ćwiczy ocenę ryzyka w kontekście swojej roli. Szkolenia z cyberbezpieczeństwa dla pracowników biurowych powinny wyjaśniać zasady przystępnym językiem, bez zakładania wcześniejszej wiedzy informatycznej.
Jakie są najczęstsze cyberzagrożenia dla pracowników biurowych w Polsce?
Do istotnych zagrożeń należą próby wyłudzenia danych, przejęcia kont, złośliwe pliki oraz podszywanie się pod zaufane osoby lub firmy. Ryzyko w pracy biurowej może pojawić się także przy udostępnianiu dokumentu w chmurze albo zatwierdzaniu płatności na podstawie zmienionej faktury. Zwracaj uwagę na nietypowy kontekst i odstępstwa od przyjętego procesu. Wątpliwości dotyczące dokumentu lub płatności wyjaśniaj za pośrednictwem ustalonego kanału służbowego.
Jak wygląda szkolenie z phishingu i socjotechniki dla pracowników?
Szkolenie może łączyć krótkie omówienie technik manipulacji z analizą przykładowych sytuacji. Uczestnicy porównują komunikaty, wskazują sygnały ostrzegawcze i wybierają bezpieczny sposób działania. Przydatne ćwiczenie polega na ocenie prośby o udostępnienie dokumentu, której nadawca powołuje się na pilny termin. Omówienie odpowiedzi pokazuje, czy pracownik potrafi się zatrzymać, potwierdzić kontekst i zastosować firmową procedurę.
Ile kosztują szkolenia z cyberbezpieczeństwa dla firm w Polsce?
Cena może zależeć od zakresu, formuły, liczby uczestników i dopasowania materiału.
Jakie firmy szkoleniowe oferują cyberbezpieczeństwo dla pracowników w Polsce?
Krajowy Instytut Cyberbezpieczeństwa oferuje szkolenia z cyberbezpieczeństwa dla pracowników, w tym osób nietechnicznych. Wybierając program, porównaj jego zakres, formę ćwiczeń i sposób sprawdzania wiedzy.


